Twingate
12 Monate kostenlos auf alle Tarife
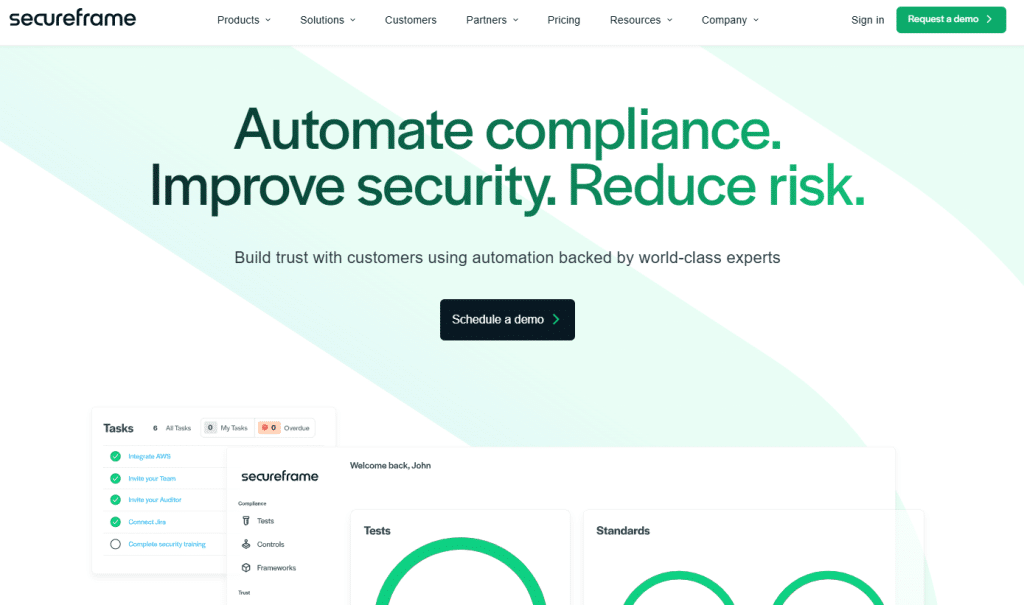


Secureframe ist eine Plattform, die den Erwerb und die Aufrechterhaltung von Compliance-Zertifizierungen zur Datensicherheit wie SOC 2, ISO 27001 und HIPAA erleichtert. Sie bietet automatisierte Tools zur Verwaltung der Compliance-Anforderungen, vereinfacht so den Audit-Prozess und verringert Zeit und Aufwand für die Vorbereitung auf Prüfungen.
Mit Secureframe lassen sich außerdem Sicherheitsrichtlinien verfolgen und analysieren, interne Kontrollen verwalten und Echtzeitberichte erstellen. Mit Secureframe können Unternehmen ihre Sicherheitslage stärken, das Vertrauen ihrer Kunden erhöhen und regulatorische Standards effizienter erfüllen.
Beschleunige, vereinfache und skaliere in einer leistungsstarken GRC-Plattform
Die Automatisierungsplattform von Secureframe hilft dir, in jeder Phase deines Wachstums Sicherheits- und Datenschutz-Compliance sicherzustellen:
Mit den Secureframe-Fragebögen kannst du ↩️
Schließe Geschäfte schneller ab, um Umsatz freizusetzen:
Sende Ausschreibungen und ausgefüllte Fragebögen dank Automatisierung auf Basis von maschinellem Lernen schnell und einfach zurück.
Halte die Antworten aktuell:
Arbeite einfach mit deinen internen Fachexperten zusammen, damit Fragen und Antworten in der Secureframe-Wissensdatenbank immer aktuell sind.
Konzentriere deine begrenzten Ressourcen auf deine wichtigsten Prioritäten:
Verschwende keine Stunden mehr damit, Ausschreibungen und Fragebögen manuell zu beantworten, damit du dich auf das Wachstum deines Unternehmens, deiner Kunden und deines Umsatzes konzentrieren kannst.
Secureframe ist eine Compliance-Management-Plattform, die speziell für Technologieunternehmen entwickelt wurde, die wichtige Sicherheitszertifizierungen erlangen und aufrechterhalten wollen. Die Lösung automatisiert und vereinfacht die komplexen Prozesse rund um die anspruchsvollsten Compliance-Standards am Markt, darunter SOC 2, ISO 27001, PCI DSS und HIPAA. So können sich technische Teams auf ihr Kerngeschäft konzentrieren und zugleich die regulatorischen Anforderungen erfüllen, ohne ihre operative Agilität zu verlieren.
Das Tool zeichnet sich dadurch aus, dass es traditionell manuelle Prozesse in automatisierte, kollaborative Workflows verwandelt. Statt Compliance als administrative Last zu erleben, können Organisationen sie ganz natürlich in ihre Entwicklungs- und Betriebspraxis integrieren. Diese Philosophie trifft die Bedürfnisse schnell wachsender Startups ebenso wie die etablierter Unternehmen, die ihren Kunden und Partnern ihre Sicherheitsreife nachweisen müssen.
Secureframe bietet einen ganzheitlichen Ansatz, der den gesamten Lebenszyklus der Compliance abdeckt – von der anfänglichen Vorbereitung bis hin zur kontinuierlichen Aufrechterhaltung der Zertifizierungen. Die Plattform passt sich den Besonderheiten jeder Organisation an und stellt gleichzeitig sicher, dass alle kritischen Sicherheitsaspekte berücksichtigt und gemäß den erforderlichen Standards dokumentiert werden.
Diese funktionale Architektur macht Secureframe zu einem wertvollen Verbündeten für jede Organisation, die ihren Compliance-Ansatz professionalisieren will, ohne ihre operative Agilität zu opfern.
Secureframe bietet eine flexible Preisgestaltung für Unternehmen unterschiedlicher Größe, mit Tarifen, die sich nach der Zahl der Mitarbeiter und den benötigten Compliance-Funktionen richten.
Die Plattform bietet drei Haupttarife, die jeweils spezifische Funktionen enthalten, um dich bei deiner Sicherheits- und Compliance-Zertifizierung zu unterstützen.
| Tarif | Tarif | Inklusive |
|---|---|---|
| Startup | 2.400 $/Jahr | Bis zu 20 Mitarbeiter, SOC-2-Compliance, kontinuierliches Monitoring, Richtlinienvorlagen |
| Scale | 4.800 $/Jahr | Bis zu 100 Mitarbeiter, ISO 27001, PCI DSS, erweiterte Integrationen, individuelle Berichte |
| Enterprise | Auf Anfrage | Unbegrenzte Mitarbeiterzahl, alle Zertifizierungen, dedizierter Support, maßgeschneiderte Funktionen |
Der Tarif „Startup“ ist der ideale Einstieg für junge Unternehmen, die ihre erste SOC-2-Zertifizierung erlangen möchten. Dieses Jahresabo für 2.400 Dollar deckt die wesentlichen Anforderungen eines Teams mit maximal 20 Personen ab, mit vollem Zugriff auf automatisierte Monitoring-Tools und vorkonfigurierte Vorlagen für Sicherheitsrichtlinien. Außerdem bekommst du ein zentrales Dashboard, um deinen Fortschritt auf dem Weg zur Zertifizierung zu verfolgen, sowie Echtzeit-Benachrichtigungen bei jeder erkannten Compliance-Abweichung.
Für wachsende Unternehmen erweitert der Tarif „Scale“ für 4.800 Dollar pro Jahr die Möglichkeiten erheblich. Er ist für Teams mit bis zu 100 Mitarbeitern gedacht und umfasst nicht nur SOC-2-Compliance, sondern auch die Zertifizierungen ISO 27001 und PCI DSS. Er zeichnet sich durch erweiterte Integrationen mit deinen bestehenden Tools aus, die eine automatisierte Erfassung von Compliance-Nachweisen aus deinen AWS-, Google-Cloud-, Microsoft-Azure- und vielen weiteren Systemen ermöglichen. Anpassbare Berichte geben dir einen detaillierten Einblick in deine Sicherheitslage, während automatisierte Workflows den Aufwand für die Pflege deiner Compliance deutlich senken.
Der Tarif „Enterprise“ richtet sich an große Organisationen mit komplexen Compliance-Anforderungen. Der Preis auf Anfrage spiegelt die vollständige Anpassung der Lösung an deine spezifischen Anforderungen wider. Ohne Begrenzung der Mitarbeiterzahl bietet dieser Tarif Zugang zu allen von Secureframe unterstützten Zertifizierungen, darunter HIPAA, DSGVO, FedRAMP und viele weitere. Du erhältst einen persönlichen Account Manager und vorrangigen Support sowie maßgeschneiderte Funktionen für die Besonderheiten deiner Branche oder Infrastruktur.
Alle Tarife enthalten besonders geschätzte gemeinsame Funktionen: kontinuierliche Überwachung deiner Infrastruktur, automatische Risikobewertungen, zentrale Verwaltung von Richtlinien und Verfahren sowie unterstützte Audit-Vorbereitung. Die Plattform erstellt automatisch die nötigen Compliance-Berichte und führt eine lückenlose Historie deiner Compliance-Aktivitäten, was regelmäßige Audits erheblich erleichtert.
Der Preisansatz von Secureframe hat den Vorteil einer jährlichen Abrechnung, mit der du deine Compliance-Investitionen besser planen kannst. Die Preise bleiben während der gesamten Laufzeit deines Abos stabil und schützen dich vor Kostenschwankungen im Laufe des Jahres. Für Unternehmen mit wechselnden Anforderungen bleibt der Wechsel von einem Tarif zum anderen einfach und erfordert keine vollständige Neukonfiguration deiner Umgebung.
Beachte, dass die angezeigten Preise den öffentlichen Standardpreisen entsprechen. Secureframe bietet regelmäßig Sonderkonditionen für Startups in der Seed-Phase, gemeinnützige Organisationen oder im Rahmen strategischer Partnerschaften mit bestimmten Acceleratoren und Inkubatoren. Informiere dich ruhig über diese Sonderprogramme, die deine Anfangsinvestition deutlich senken können.
1️⃣ Wenn du Freelancer oder Berater bist:
Als Freelancer sind deine Compliance-Anforderungen oft begrenzt, aber wichtig, um deine Kunden zu beruhigen. Vanta ist mit seiner vereinfachten Oberfläche und den auf kleine Strukturen zugeschnittenen Tarifen eine hervorragende Alternative. Die Plattform automatisiert die Erfassung von Compliance-Nachweisen und erstellt professionelle Berichte, ohne tiefes technisches Know-how zu verlangen. Drata ist ebenfalls eine sinnvolle Wahl, weil es sich leicht in die Tools integrieren lässt, die du ohnehin täglich nutzt. Die schnelle Einrichtung erlaubt es dir, deine Ernsthaftigkeit in Sachen Sicherheit zu zeigen, ohne wochenlang in die Einführung zu investieren. Für knappere Budgets bietet Strike Graph einen zugänglicheren Ansatz mit Grundfunktionen, die für die meisten Beratungsaufträge reichen, und eine persönliche Begleitung in den ersten Monaten der Nutzung.
2️⃣ Wenn du ein Startup bist:
Startups müssen schnell wachsen und zugleich Vertrauen bei Investoren und Kunden aufbauen. Vanta überzeugt hier mit skalierbaren Funktionen und einer progressiven Preisgestaltung, die dein Wachstum begleiten. Das System zur kontinuierlichen Überwachung passt sich bestens an sich ständig wandelnde technologische Umgebungen an. Tugboat Logic, inzwischen Teil von OneTrust, bietet einen kollaborativen Ansatz, der besonders gut zu verteilten Teams passt, mit anpassbaren Workflows, die sich nahtlos in deine agilen Entwicklungsprozesse einfügen. Die Lösung bietet außerdem hervorragende Transparenz für nicht-technische Stakeholder. Drata verdient Beachtung für seine „Security-First“-Philosophie, die bei Tech-Startups gut ankommt, mit weitreichender Automatisierung der Kontrollen und nativer Integration in die wichtigsten Entwicklungs-Frameworks junger, innovativer Unternehmen.
3️⃣ Wenn du ein KMU bist:
KMU suchen robuste Lösungen ohne die Komplexität großer Unternehmen. StandardFusion punktet mit einem pragmatischen Ansatz, mit vorgefertigten Vorlagen für verschiedene Branchen und einer Oberfläche für Teams ohne Cybersecurity-Spezialisierung. Dass mehrere Frameworks gleichzeitig verwaltet werden können, passt ideal zu Unternehmen mit unterschiedlichen Kundenanforderungen. Reciprocity ZenGRC bietet eine komplette Lösung, die Risikomanagement und Compliance in einer Plattform vereint und besonders für KMU mit begrenzten personellen Ressourcen geeignet ist. Das automatisierte Reporting erleichtert interne und externe Audits erheblich. Hyperproof verdient Beachtung wegen seiner Flexibilität und seiner Fähigkeit, sich an bestehende Prozesse anzupassen, statt sie umzukrempeln, was die Einführung in Teams erleichtert, die an traditionellere Methoden des Compliance-Managements gewöhnt sind.
Auch diese Software-Tools sind eine interessante Alternative zu Secureframe.Derzeit keine Ressourcen verfügbar.