UptimeRobot
20% de descuento adicional en todos los planes
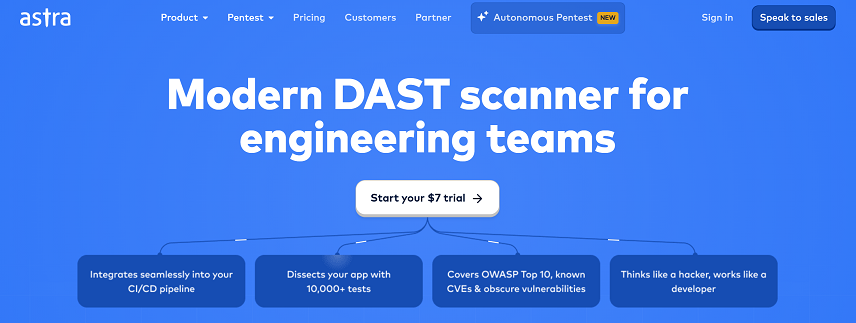


Astra Pentest es una plataforma PTaaS basada en IA que realiza evaluaciones ofensivas continuas en entornos web, API y en la nube. Combina un potente escáner DAST con pruebas manuales realizadas por expertos para ejecutar más de 15.000 pruebas y comprobaciones de cumplimiento, ofreciendo resultados en tiempo real mediante integraciones avanzadas con CI/CD, Slack y Jira.
Astra ofrece una visión integral de tu postura de seguridad, proporcionando gestión continua de la exposición a amenazas, información proactiva e informes fluidos. Gracias a su bot Astranaut, casos de prueba de IA específicos para cada sector e informes totalmente personalizables, permite a los CTO aplicar el enfoque shift left a gran escala, agilizar los flujos de trabajo de pruebas de penetración y ahorrar millones en la reducción proactiva de riesgos.
Estas son las características clave de Astra Pentest :
Transforma las pruebas de penetración en un servicio ágil e incremental que se adapta a los flujos de trabajo de desarrollo. Combina evaluaciones al estilo hacker con modelos de amenazas basados en IA para ofrecer pruebas ofensivas continuas y una visibilidad completa de tu postura de seguridad.
Descubre automáticamente más de 10.000 vulnerabilidades, incluidas las del Top 10 de OWASP y las CVE, mediante escaneos dinámicos y autenticados.
Descubre y protege todas las API de tu infraestructura identificando puntos finales ocultos, zombis y no documentados. Se conecta a múltiples fuentes de tráfico (AWS, Nginx, Kubernetes) y comprueba si hay configuraciones incorrectas, secretos expuestos y deficiencias en el cumplimiento normativo.
Utiliza un motor ofensivo propio para generar casos de prueba contextualizados a gran escala. Los algoritmos de IA específicos del sector correlacionan los resultados entre los distintos activos, lo que permite realizar evaluaciones de riesgo proactivas antes de que el código llegue a producción.
Centraliza todos los hallazgos en un único panel de control con informes en tiempo real, flujos de trabajo de corrección guiados e informes personalizables con marca blanca. Los equipos de seguridad y desarrollo pueden realizar un seguimiento de las correcciones desde su detección hasta su resolución.
La profunda integración con pipelines de CI/CD, Slack y Jira optimiza la comunicación entre pentesters y desarrolladores. Las notificaciones instantáneas y el seguimiento de incidencias aceleran la resolución de problemas y mantienen los proyectos dentro del plazo previsto.
Los análisis programados y bajo demanda se ejecutan sin problemas junto con el proceso de compilación, lo que garantiza que la seguridad nunca bloquee los lanzamientos. Las pruebas automatizadas cada vez que se sube código permiten aplicar el enfoque shift left sin ralentizar el proceso.
La compatibilidad integrada con SOC 2, HIPAA, ISO y otros marcos de referencia garantiza que cada evaluación cumpla con los estándares de la industria. Las comprobaciones de cumplimiento automatizadas ahorran tiempo y proporcionan evidencia para auditorías y garantías al cliente.
Astra Pentest se distingue como una plataforma de pruebas de seguridad para aplicaciones web que cierra la brecha entre los escáneres de vulnerabilidades tradicionales y las pruebas de penetración manuales. A diferencia de las herramientas convencionales que simplemente identifican posibles problemas, Astra proporciona información útil mediante la combinación de escaneo automatizado y validación humana experta. La plataforma está diseñada específicamente para aplicaciones web modernas, API e infraestructura en la nube, lo que la hace especialmente valiosa para organizaciones que gestionan ecosistemas digitales complejos.
Lo que distingue a Astra en el competitivo mercado de la ciberseguridad es su enfoque híbrido para la evaluación de vulnerabilidades. La plataforma combina sofisticados motores de escaneo automatizados con un equipo de hackers éticos certificados que verifican manualmente los hallazgos, eliminando falsos positivos y proporcionando escenarios de explotación detallados. Esta metodología garantiza que los equipos de seguridad reciban vulnerabilidades validadas y priorizadas, en lugar de extensas listas de posibles problemas que requieren una revisión manual exhaustiva.
La plataforma satisface diversas necesidades organizativas, desde productos mínimos viables (MVP) de startups que requieren validación de seguridad básica hasta aplicaciones empresariales que exigen informes de cumplimiento exhaustivos. La arquitectura nativa en la nube de Astra te permite escalar sin problemas según tus requisitos de seguridad, manteniendo al mismo tiempo la profundidad de análisis propia de las empresas especializadas en pruebas de penetración.
Astra Pentest representa una evolución significativa en las pruebas de seguridad de aplicaciones, combinando la eficiencia de la automatización con la precisión de la experiencia humana. Este enfoque dual garantiza que tus inversiones en seguridad ofrezcan el máximo valor al centrar los esfuerzos de remediación en vulnerabilidades reales, a la vez que proporciona la documentación integral necesaria para el cumplimiento normativo y la confianza de las partes interesadas.
Astra Pentest ofrece una estructura de precios flexible adaptada a las diversas necesidades de seguridad de las organizaciones. A partir de 2026, los precios se basan principalmente en la profundidad de las pruebas requeridas (escaneo automatizado frente a pruebas de penetración manuales) y en la cantidad de objetivos o activos que se protegen.
La plataforma ofrece varios niveles, que van desde un plan básico de escaneo para la gestión continua de vulnerabilidades hasta soluciones integrales de Pentest-as-a-Service (PTaaS) que incluyen revisión manual por expertos y certificación de cumplimiento.
| Plan | Precio (anual) | Incluido |
|---|---|---|
| Scanner | 199 $/mes (1.999 $/año) | Escaneos automatizados ilimitados, más de 10.000 pruebas, integraciones de CI/CD, soporte de Slack |
| Expert | Contáctanos | Características de Scanner + revisiones manuales trimestrales, pruebas de lógica de negocio, cero falsos positivos |
| Pentest (PTaaS) | 5,999 $/año | Prueba de penetración manual completa realizada por expertos, certificado verificable, revisión de seguridad en la nube, informe de cumplimiento |
| Enterprise | Desde 7.999 $/año | Múltiples objetivos, gestor de éxito del cliente dedicado, acuerdos de nivel de servicio (SLA) personalizados, incorporación personalizada, pruebas de API y de red |
El plan Scanner sirve como punto de entrada para organizaciones que necesitan visibilidad continua. Incluye un motor automatizado que ejecuta más de 10.000 pruebas de seguridad, incluidas las de OWASP Top 10 y SANS 25. Este nivel es ideal para desarrolladores y equipos pequeños que buscan integrar la seguridad directamente en sus pipelines de CI/CD y recibir alertas de vulnerabilidades en tiempo real.
Los planes Expert y Pentest representan el enfoque humano de la seguridad de Astra. Mientras que el plan Expert se centra en revisiones manuales trimestrales, el plan Pentest es una evaluación anual más exhaustiva diseñada para auditorías de cumplimiento (SOC2, ISO 27001, HIPAA). Proporciona un certificado de seguridad verificable públicamente, requisito indispensable para que las startups B2B cierren acuerdos con grandes empresas.
Para organizaciones de mayor tamaño con infraestructuras diversas, el plan Enterprise ofrece la cobertura más completa. Admite múltiples tipos de activos bajo un único panel de control. Este nivel incluye un gestor de éxito del cliente (CSM) dedicado y acuerdos de nivel de servicio (SLA) personalizados para garantizar que las vulnerabilidades críticas se identifiquen y corrijan de acuerdo con los estándares de gobierno corporativo específicos.
Astra Security también ofrece una prueba gratuita de 7 días para su escáner automatizado, lo que permite a los usuarios familiarizarse con el panel de control y las funciones de integración antes de suscribirse a un plan de pago. La facturación suele ser anual para ofrecer la mejor relación calidad-precio y garantizar una protección continua durante todo el ciclo de vida del desarrollo de software.
1️⃣ Si eres autónomo o consultor:
Para los consultores de seguridad independientes, Nessus Professional es una excelente opción gracias a su interfaz intuitiva y sus informes detallados, que facilitan la presentación de resultados a los clientes. Su motor de escaneo de eficacia probada y su base de datos de vulnerabilidades, que se actualiza constantemente, permiten realizar auditorías de nivel profesional. OpenVAS es una alternativa gratuita especialmente atractiva para quienes se inician en el sector o para complementar sus herramientas de pago, ya que ofrece sólidas capacidades de escaneo sin inversión inicial. Su activa comunidad garantiza un soporte técnico sólido. Rapid7 InsightVM destaca por sus funciones de priorización de vulnerabilidades y sus paneles técnicos visuales, ideales para convencer a los clientes potenciales durante las presentaciones de ventas y demostrar tu experiencia.
2️⃣ Si eres una startup:
Las startups se benefician especialmente de Qualys VMDR gracias a su modelo SaaS, que elimina las limitaciones de infraestructura y permite una escalabilidad progresiva a medida que la empresa crece. Su enfoque nativo de la nube se integra de forma natural en los entornos DevOps modernos. Tenable.io ofrece una excelente alternativa con sus capacidades de integración CI/CD, que se alinean perfectamente con las prácticas de desarrollo ágil de las startups. La plataforma también proporciona funciones de gestión de activos especialmente útiles para equipos en rápida expansión. Greenbone Enterprise puede ser una buena opción para startups que buscan un equilibrio entre funciones avanzadas y costes controlados, con la opción de implementarlo localmente para mantener el control sobre los datos confidenciales y beneficiarse del soporte comercial profesional.
3️⃣ Si eres una microempresa o una pyme:
Las empresas medianas encontrarán en Rapid7 Nexpose una solución integral que combina facilidad de implementación con gran capacidad analítica, con funciones avanzadas de generación de informes especialmente valoradas por los equipos de TI generalistas. Acunetix destaca en la detección de vulnerabilidades web, un aspecto crucial para las pymes que gestionan sitios de comercio electrónico o aplicaciones empresariales. Su interfaz intuitiva permite a los equipos no especializados en seguridad comprender rápidamente los problemas y priorizar las soluciones. Burp Suite Professional representa una inversión inteligente para las empresas que desean desarrollar sus habilidades internas de pruebas de penetración, ya que ofrece tanto capacidades automatizadas como herramientas manuales avanzadas. Su curva de aprendizaje progresiva permite a los equipos técnicos adquirir experiencia manteniendo un alto nivel de seguridad.
Si no, estos otros programas también pueden ser una alternativa interesante a Astra Pentest.