Keeper Password
30% Rabatt auf die Business-Tarife und 50% Rabatt auf die Privat-Tarife
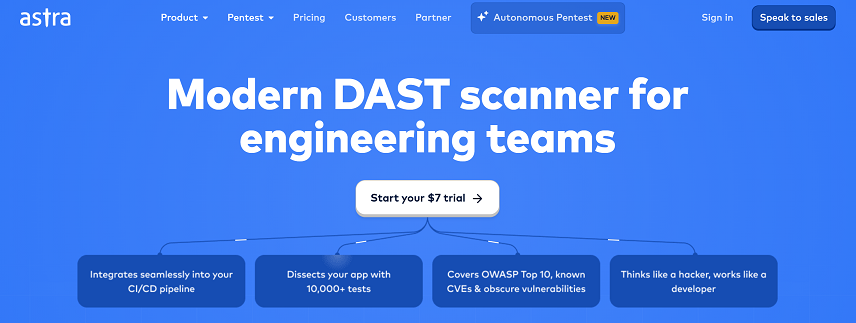


Astra Pentest ist eine KI-gestützte PTaaS-Plattform, die kontinuierlich offensive Prüfungen in Web-, API- und Cloud-Umgebungen durchführt. Sie kombiniert einen leistungsstarken DAST-Scanner mit manuellen Tests durch Experten, um über 15.000 Tests und Compliance-Prüfungen auszuführen, und liefert Ergebnisse in Echtzeit über tiefe Integrationen mit CI/CD, Slack und Jira.
Mit einem 360°-Blick auf deine Sicherheitslage bietet Astra kontinuierliches Management der Bedrohungsexposition, proaktive Erkenntnisse und nahtloses Reporting. Mit dem Astranaut Bot, branchenspezifischen KI-Testfällen und vollständig anpassbaren Berichten ermöglicht es CTOs, Sicherheit im großen Maßstab nach links zu verschieben (Shift Left), Pentest-Workflows zu vereinfachen und Millionen durch proaktive Risikominderung zu sparen.
Hier sind die wichtigsten Merkmale von Astra Pentest :
Verwandelt Pentesting in einen agilen, inkrementellen Service, der in Entwicklungs-Workflows passt. Es kombiniert Prüfungen im Hacker-Stil mit KI-gestützter Bedrohungsmodellierung für kontinuierliche offensive Tests und volle Transparenz über deine Sicherheitslage.
Deckt über 10.000 Schwachstellen automatisch auf, einschließlich OWASP Top 10 und CVEs, durch dynamische, authentifizierte Scans.
Entdeckt und sichert jede API in deinem Stack, indem Shadow-, Zombie- und undokumentierte Endpunkte erkannt werden. Es verbindet sich mit mehreren Traffic-Quellen (AWS, Nginx, Kubernetes) und prüft auf Fehlkonfigurationen, Geheimnisse und Compliance-Lücken.
Nutzt eine proprietäre offensive Engine, um kontextbezogene Testfälle im großen Maßstab zu erzeugen. Branchenspezifische KI-Algorithmen korrelieren Ergebnisse über Assets hinweg und ermöglichen proaktive Risikobewertungen, bevor Code in die Produktion gelangt.
Bündelt alle Ergebnisse in einem einzigen Dashboard mit Reporting in Echtzeit, geführten Workflows zur Behebung und anpassbaren White-Label-Berichten. Sicherheits- und Entwicklungsteams können Korrekturen von der Entdeckung bis zum Abschluss verfolgen.
Tiefe Integrationen mit CI/CD-Pipelines, Slack und Jira vereinfachen die Kommunikation zwischen Pentestern und Entwicklern. Sofortige Benachrichtigungen und Issue-Tracking beschleunigen die Behebung und halten Projekte im Zeitplan.
Geplante und bedarfsgesteuerte Scans laufen nahtlos neben deinem Build-Prozess und stellen sicher, dass Sicherheit Releases nie blockiert. Automatisierte Tests bei jedem Code-Push lassen dich nach links verschieben, ohne zu bremsen.
Die integrierte Unterstützung für SOC 2, HIPAA, ISO und weitere Frameworks sorgt dafür, dass jede Prüfung Branchenstandards erfüllt. Automatisierte Compliance-Prüfungen sparen Zeit und liefern Nachweise für Audits und Kundenzusicherungen.
Astra Pentest sticht als Plattform für Sicherheitstests von Webanwendungen hervor, die die Lücke zwischen klassischen Schwachstellen-Scannern und manuellen Penetrationstests schließt. Anders als herkömmliche Tools, die mögliche Probleme nur erkennen, liefert Astra umsetzbare Erkenntnisse durch die Kombination aus automatisiertem Scannen und menschlicher Validierung durch Experten. Die Plattform zielt gezielt auf moderne Webanwendungen, APIs und Cloud-Infrastruktur und ist damit besonders wertvoll für Organisationen mit komplexen digitalen Ökosystemen.
Was Astra im überfüllten Cybersicherheitsmarkt auszeichnet, ist der hybride Ansatz bei der Schwachstellenbewertung. Die Plattform kombiniert ausgefeilte automatisierte Scan-Engines mit einem Team zertifizierter Ethical Hacker, die Ergebnisse manuell verifizieren, False Positives eliminieren und detaillierte Exploit-Szenarien liefern. Diese Methodik stellt sicher, dass Sicherheitsteams priorisierte, validierte Schwachstellen erhalten statt überwältigender Listen möglicher Probleme, die umfangreiche manuelle Prüfung erfordern.
Die Plattform deckt vielfältige Anforderungen von Organisationen ab, von Startup-MVPs, die eine grundlegende Sicherheitsvalidierung brauchen, bis zu Unternehmensanwendungen, die umfassendes Compliance-Reporting verlangen. Die Cloud-native Architektur von Astra skaliert nahtlos mit deinen Sicherheitsanforderungen und wahrt dabei die Analysetiefe, die man sonst von Boutique-Firmen für Penetrationstests kennt.
Astra Pentest ist eine bedeutende Weiterentwicklung bei Sicherheitstests für Anwendungen und verbindet die Effizienz der Automatisierung mit der Präzision menschlicher Expertise. Dieser duale Ansatz stellt sicher, dass deine Sicherheitsinvestitionen maximalen Wert liefern, indem die Behebung auf echte Schwachstellen konzentriert wird, und bietet zugleich die umfassende Dokumentation für regulatorische Konformität und das Vertrauen der Stakeholder.
Astra Pentest bietet eine flexible Preisstruktur, die an die vielfältigen Sicherheitsanforderungen von Organisationen angepasst ist. Stand 2026 richten sich die Preise vor allem nach der nötigen Testtiefe (automatisches Scannen oder manuelles Pentesting) und der Zahl der abzusichernden Ziele oder Assets.
Die Plattform bietet mehrere Stufen, von einem einfachen Scanner-Tarif für kontinuierliches Schwachstellenmanagement bis zu umfassenden Pentest-as-a-Service-Lösungen (PTaaS) mit manueller Expertenprüfung und Compliance-Zertifizierung.
| Tarif | Preis (jährlich) | Inklusive |
|---|---|---|
| Scanner | 199 $/Monat (1.999 $/Jahr) | Unbegrenzt viele automatisierte Scans, über 10.000 Tests, CI/CD-Integrationen, Slack-Support |
| Experte | Kontaktiere uns | Alle Funktionen aus Scanner + vierteljährliche manuelle Prüfungen, Tests der Geschäftslogik, keine False Positives |
| Pentest (PTaaS) | $5,999 pro Jahr | Vollständiger manueller Pentest durch Experten, überprüfbares Zertifikat, Cloud-Sicherheitsprüfung, Compliance-Reporting |
| Enterprise | Ab 7.999 $/Jahr | Mehrere Ziele, persönlicher CSM, individuelle SLAs, White-Glove-Onboarding, API- und Netzwerktests |
Der Tarif „Scanner“ ist der Einstieg für Organisationen, die kontinuierliche Transparenz brauchen. Er enthält eine automatisierte Engine, die über 10.000 Sicherheitstests ausführt, darunter OWASP Top 10 und SANS 25. Diese Stufe ist ideal für Entwickler und kleine Teams, die Sicherheit direkt in ihre CI/CD-Pipelines integrieren und Schwachstellenwarnungen in Echtzeit erhalten möchten.
Die Tarife „Expert“ und „Pentest“ sind die von Menschen geführte Seite der Sicherheit von Astra. Während sich der Tarif „Expert“ auf vierteljährliche manuelle Prüfungen konzentriert, ist der Tarif „Pentest“ eine umfassendere jährliche Prüfung für Compliance-Audits (SOC2, ISO 27001, HIPAA). Er liefert ein öffentlich überprüfbares Sicherheitszertifikat, das für B2B-Startups oft Voraussetzung ist, um Deals mit größeren Unternehmenskunden abzuschließen.
Für größere Organisationen mit vielfältiger Infrastruktur bietet der Tarif „Enterprise“ die umfassendste Abdeckung. Er unterstützt mehrere Asset-Typen in einem einzigen Dashboard. Diese Stufe umfasst einen persönlichen Customer Success Manager (CSM) und maßgeschneiderte SLAs, damit kritische Schwachstellen nach den spezifischen Governance-Standards des Unternehmens erkannt und behoben werden.
Astra Security bietet für seinen automatisierten Scanner außerdem eine 7-tägige kostenlose Testversion, mit der Nutzer Dashboard und Integrationsmöglichkeiten kennenlernen können, bevor sie sich für ein kostenpflichtiges Abo entscheiden. Die Abrechnung erfolgt in der Regel jährlich, um das beste Preis-Leistungs-Verhältnis und kontinuierlichen Schutz über den gesamten Software-Entwicklungszyklus zu sichern.
1️⃣ Wenn du Freelancer oder Berater bist:
Für selbstständige Sicherheitsberater ist Nessus Professional mit der intuitiven Oberfläche und den detaillierten Berichten, die die Präsentation der Ergebnisse vor Kunden einfach machen, eine hervorragende Wahl. Die bewährte Scan-Engine und die ständig aktualisierte Schwachstellendatenbank ermöglichen dir, Audits auf professionellem Niveau zu liefern. OpenVAS ist eine besonders attraktive kostenlose Alternative zum Einstieg oder zur Ergänzung deiner kostenpflichtigen Tools und bietet leistungsstarkes Scannen ohne Anfangsinvestition. Die aktive Community sorgt für solide technische Unterstützung. Rapid7 InsightVM sticht mit den Funktionen zur Priorisierung von Schwachstellen und den visuellen Dashboards hervor, perfekt, um Interessenten bei Verkaufspräsentationen zu überzeugen und deine technische Expertise zu zeigen.
2️⃣ Wenn du ein Startup bist:
Startups profitieren besonders von Qualys VMDR wegen des SaaS-Modells, das Infrastrukturzwänge beseitigt und schrittweises Skalieren mit dem Wachstum des Unternehmens erlaubt. Der Cloud-native Ansatz fügt sich natürlich in moderne DevOps-Umgebungen ein. Tenable.io bietet eine hervorragende Alternative mit CI/CD-Integrationsmöglichkeiten, die perfekt zu den agilen Entwicklungspraktiken von Startups passen. Die Plattform bietet außerdem Funktionen für Asset-Management, die für schnell wachsende Teams besonders nützlich sind. Greenbone Enterprise passt möglicherweise zu Startups, die ein Gleichgewicht zwischen erweiterten Funktionen und kontrollierten Kosten suchen, mit der Option einer On-Premise-Bereitstellung, um die Kontrolle über sensible Daten zu behalten und zugleich von professionellem kommerziellem Support zu profitieren.
3️⃣ Wenn du ein Kleinstunternehmen oder ein KMU bist:
Mittelständische Unternehmen finden in Rapid7 Nexpose eine umfassende Lösung, die einfache Bereitstellung mit analytischer Leistung verbindet, mit erweiterten Reporting-Funktionen, die besonders von IT-Teams mit breitem Aufgabenfeld geschätzt werden. Acunetix ist stark bei der Erkennung von Web-Schwachstellen, ein entscheidender Aspekt für KMU, die E-Commerce-Sites oder Geschäftsanwendungen betreiben. Die übersichtliche Oberfläche ermöglicht auch Teams ohne Sicherheitsspezialisierung, die Probleme schnell zu verstehen und Korrekturen zu priorisieren. Burp Suite Professional ist eine kluge Investition für Unternehmen, die ihre interne Kompetenz für Penetrationstests aufbauen möchten, und bietet sowohl automatisierte Funktionen als auch fortgeschrittene manuelle Tools. Die progressive Lernkurve ermöglicht technischen Teams, Expertise aufzubauen und dabei ein hohes Sicherheitsniveau zu halten.
Auch diese Software-Tools sind eine interessante Alternative zu Astra Pentest.